
Dans un contexte où la cybersécurité des services numériques devient stratégique pour l’ensemble du secteur de la santé, le médico-social également, n’échappe plus à l’exigence de rigueur en matière d’identification et d’accès.
La montée des cyber menaces, l’élargissement des échanges de données sensibles, et la nécessité d’assurer la continuité des soins et des parcours coordonnés ont placé la sécurité des identités numériques au coeur des politiques publiques. L’Agence du Numérique en Santé, au travers de la Politique Générale de Sécurité des Systèmes d’Information de Santé (PGSSI-S), porte ce sujet depuis plusieurs années, en liaison étroite avec l’État et les acteurs du secteur. C’est dans ce cadre que leRéférentiel d’Identification Électronique version 2 (RIE v2) a été élaboré, par une concertation ouverte qui recueille les retours des professionnels et des structures concernées. Ce nouveau référentiel vise à préciser et renforcer les règles applicables à l’identification électronique sur les services numériques en santé et médico-social.
RIE v2 et authentification forte : de quoi parle-t-on exactement ?
Le RIE v2 définit les règles et exigences encadrant l’identification électronique des utilisateurs accédant à des services numériques sensibles du secteur de la santé et du médico-social. Il s’appuie sur la logique européenne eIDAS, qui distingue plusieurs niveaux de garantie de l’identité : faible, substantiel et élevé.
Dans ce cadre, toutes les formes d’authentification ne se valent pas. Un mot de passe seul, ou même associé à un code à usage unique (OTP), n’offre pas le même niveau de sécurité qu’un moyen d’identification électronique (MIE) reconnu. LeRIE v2 opère ainsi une distinction claire entre des mécanismes transitoires, tolérés temporairement, et des solutions conformes à terme.
Les MIE dits « sectoriels » – tels que la CPS, l’e-CPS, la CPx ou encore des dispositifs matériels de type FIDO ou carte à puce – permettent d’atteindre un niveau de garantie élevé. Ils reposent sur des facteurs d’authentification robustes, souvent matériels, et sur un ancrage fort de l’identité professionnelle. À l’inverse, les MFA (logiciel d’authentification multi-facteurs),bien qu’utiles pour élever le niveau de sécurité, ne constituent pas une cible finale au sens du RIE v2.
Un calendrier progressif…mais exigeant
Le nouveau calendrier introduit par le RIE v2 repose sur deux jalons majeurs. D’ici au 31 décembre 2026, les structures devront être en mesure de produire une attestation de conformité, assortie le cas échéant de réserves. Cette première échéance essaye de reconnaître la réalité du terrain : les ESMS partent de situations très hétérogènes et ne peuvent pas, dujour au lendemain, basculer vers des dispositifs d’authentification élevés pour l’ensemble de leurs services.
Le second jalon, fixé au 31 décembre 2028, marque en revanche l’objectif final : une conformité sans réserve. À cette date, les mécanismes transitoires ne suffiront plus et les établissements devront démontrer une mise en oeuvre complète des exigences du RIE v2. Cette progressivité laisse le temps de structurer des projets pluriannuels et de conduire le changement.
Mais elle comporte toutefois un risque majeur : celui de repousser les décisions structurantes, au risque d’uneaccumulation de chantiers en fin de période.
Des impacts bien au-delà de la technique
L’un des enseignements majeurs du RIE v2 est que l’authentification forte n’est pas un sujet purement informatique.
Sur le plan du pilotage, les directions ne peuvent plus déléguer entièrement ces sujets à un prestataire ou à un serviceinformatique isolé. La gestion des identités devient un enjeu transversal, impliquant les ressources humaines, la direction dessystèmes d’information, mais aussi les responsables métiers. La formalisation des rôles, des responsabilités et desprocédures est un prérequis.
Les pratiques RH sont également concernées. L’entrée et la sortie des professionnels, le recours aux intérimaires ou auxintervenants extérieurs doivent être intégrés dans un dispositif cohérent d’attribution et de retrait des accès. Les comptesgénériques, encore largement utilisés, apparaissent désormais comme incompatibles avec les exigences du RIE v2.
Sur le plan technologique, les choix à opérer sont structurants. Déployer un MFA généralisé peut constituer une premièreétape, mais il faudra rapidement arbitrer sur l’adoption de MIE, leur compatibilité avec les logiciels métiers et leuracceptabilité par les professionnels. « L’expérience utilisateur » devient un facteur clé : une authentification trop complexeou mal accompagnée risque de générer des contournements et au final, de fragiliser la sécurité globale.
Enfin, la charge projet ne doit pas être sous-estimée et peut s’étaler sur plusieurs années, combinant recensement desservices numériques, mise en place d’annuaires, déploiement progressif des MIE et actions de sensibilisation. Cettedémarche suppose des compétences, du temps et une conduite du changement adaptée aux réalités du terrain.
Quelles trajectoires réalistes pour les ESMS ?
Face à ces constats, le RIE v2 nous invite à une approche pragmatique. Les premières actions relèvent souvent du bon sens :
- cartographier les services numériques utilisés,
- clarifier qui accède à quoi,
- formaliser des procédures simples d’habilitation et supprimer les comptes génériques.
Ces mesures, peu coûteuses, permettent déjà de réduire significativement les risques.
À moyen terme, la généralisation d’un MFA homogène et la préparation du déploiement des MIE (CPE/e-CPS/CPx, FIDO,PSC…) constituent des étapes clés.
Cela implique d’anticiper l’équipement des professionnels, d’organiser l’accompagnement et de tester l’intégration avec lesoutils existants.
Enfin, la trajectoire vers 2028 doit être pensée comme un projet de professionnalisation du système d’information. La miseen conformité avec le RIE v2 s’articule naturellement avec d’autres démarches : politiques de sécurité des systèmesd’information, plans de continuité et de reprise d’activité, exercices de crise ou actions de sensibilisation cyber.
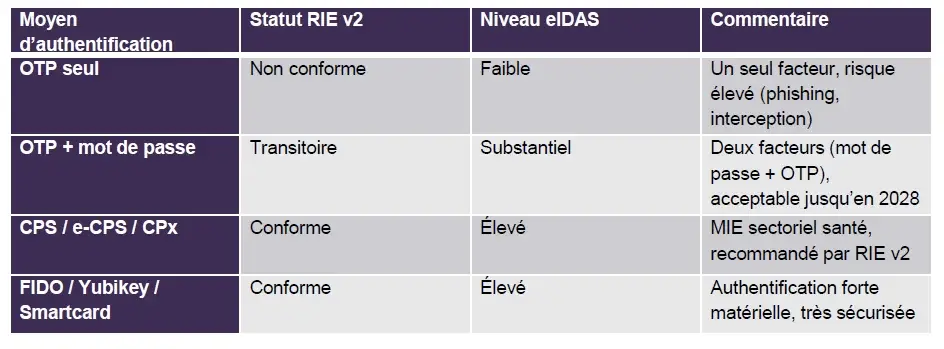
*source GCSSara
Un levier de transformation plutôt qu’une contrainte de plus
En filigrane, le RIE v2 pose une question stratégique aux directions d’ESMS : subir la contrainte réglementaire ou en faireun levier de structuration et de montée en maturité. L’authentification forte n’est pas une fin en soi, mais un moyen desécuriser les usages numériques, de fiabiliser les accès aux données et de renforcer la confiance des professionnels commedes personnes accompagnées.
À l’horizon 2028, les établissements qui auront anticipé ces évolutions disposeront d’un système d’information plus robuste,plus lisible et mieux gouverné. À l’inverse, ceux qui attendront la dernière échéance risquent de cumuler les difficultéstechniques, organisationnelles et humaines. N’hésitez pas à vous rapprocher de votre conseiller technique numériqueURIOPSS, vos partenaires techniques et DSI, votre Grades ou collectif SI, pour approfondir ces questions.