
IA agentique, quand l’IA ne se contente plus de répondre, mais commence à agir
La CNIL et le Conseil de l’IA et du Numérique alertent sur un changement d’échelle, les systèmes d’IA agentique peuvent accéder à plusieurs services, conserver une mémoire et agir au nom de l’utilisateur. Pour les établissements et services, cette évolution impose de distinguer clairement les usages d’assistance des délégations d’action.
De l’IA qui produit du contenu à l’IA qui exécute des tâches
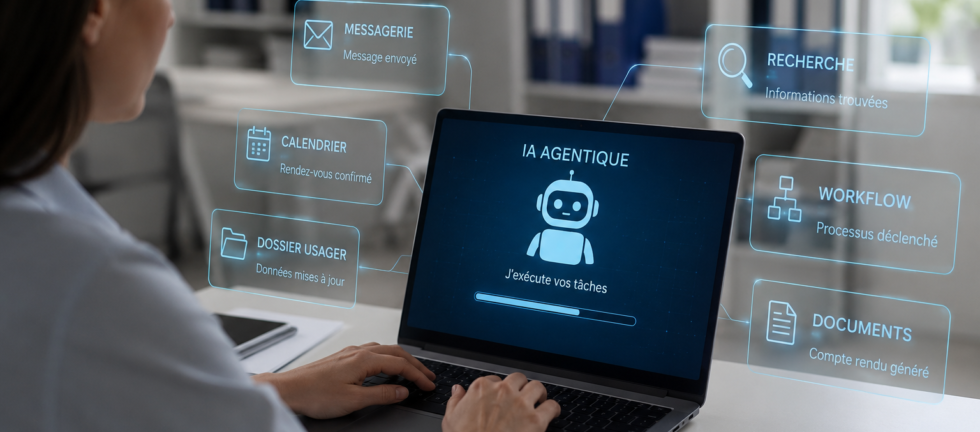
Les outils d’intelligence artificielle générative se sont d’abord diffusés comme assistants de rédaction, de recherche ou de synthèse. L’IA agentique ajoute une capacité supplémentaire : elle peut interagir avec d’autres applications, accéder à plusieurs sources de données, enchaîner des actions et agir dans un environnement numérique au nom de l’utilisateur.
La CNIL et le Conseil de l’IA et du Numérique soulignent que ce passage à l’agentique constitue un changement d’échelle. Les chaînes de traitement deviennent plus complexes et parfois opaques, tandis que les données circulent entre plusieurs services connectés. La conservation d’historiques et l’usage de mémoires persistantes augmentent également la quantité de données susceptibles d’être conservées sur l’utilisateur.
Des risques amplifiés lorsque l’outil peut agir
Une erreur dans un assistant conversationnel peut produire une mauvaise réponse. Une erreur dans un agent peut conduire à une action comme envoyer un message au mauvais destinataire, modifier un rendez-vous, renseigner une donnée incorrecte dans un dossier, déclencher un workflow ou communiquer une information à un service qui ne devait pas la recevoir.
La question de la responsabilité devient alors plus complexe. Qui valide l’action ? Jusqu’où l’agent peut-il aller sans intervention humaine ? Quels comptes ou applications peut-il utiliser ? Comment reconstituer ce qui a été fait ? Ces questions prennent une importance particulière dans les secteurs où les données sont sensibles et où les décisions concernent directement les personnes accompagnées.
Quelques cas d’usages possibles :
- Préparer puis envoyer automatiquement des messages ou comptes rendus à partir d’informations issues de plusieurs applications.
- Organiser des rendez-vous et mettre à jour des agendas partagés en fonction de contraintes multiples.
- Rechercher des informations dans le DUI, une GED et des procédures internes, puis déclencher une action de suivi.
- Préremplir ou mettre à jour certaines données administratives à partir de documents reçus.
- Piloter des workflows de relance, de validation ou de création de tâches entre plusieurs services numériques.
La règle essentielle : proportionner l’autonomie au risque
Les organisations ont intérêt à distinguer plusieurs niveaux d’usage. Un assistant peut proposer un texte. Un copilote peut préparer une action. Un agent peut l’exécuter. Ces trois situations ne doivent pas relever des mêmes règles de validation, d’habilitation et de traçabilité.
Dans un ESSMS, les actions touchant au dossier de la personne, à un engagement institutionnel, à une décision d’accompagnement, à un échange externe ou à des données sensibles doivent faire l’objet de garde-fous renforcés. Les principes de moindre privilège, de validation humaine, de journalisation et de limitation des données accessibles deviennent centraux.
Des règles de gouvernance à poser :
Identifier les outils autorisés à agir sur les systèmes internes et interdire les connexions non validées aux données sensibles.
- Définir les actions qui nécessitent toujours une validation humaine avant exécution.
- Limiter les droits techniques de l’agent au strict nécessaire et segmenter les comptes utilisés.
- Documenter les données auxquelles l’agent peut accéder, les durées de mémoire et les services tiers mobilisés.
- Conserver des journaux permettant de comprendre les actions réalisées et d’enquêter en cas d’erreur ou d’incident.
- Former les utilisateurs à la différence entre suggestion, automatisation et délégation de décision.
L'Uriopss et Services partagés peuvent vous aider
L’IA agentique oblige à rapprocher gouvernance de l’IA, protection des données et sécurité du système d’information. Une charte générale ne suffit plus, il faut traduire les principes en règles techniques et organisationnelles adaptées aux outils réellement utilisés.
- Cartographie des usages IA et qualification du niveau d’autonomie de chaque outil.
- Définition de règles de validation humaine selon la criticité des actions.
- Revue des droits d’accès, comptes techniques, connecteurs et flux de données associés aux agents.
- Construction de procédures de test, de mise en production, de supervision et de retrait d’un agent.
- Accompagnement des directions dans la gouvernance, l’évaluation des risques et la définition de cas d’usage acceptables.
- Formation des professionnels afin d’éviter la confusion entre assistance à la décision et délégation de décision.